 andika-rivaldi
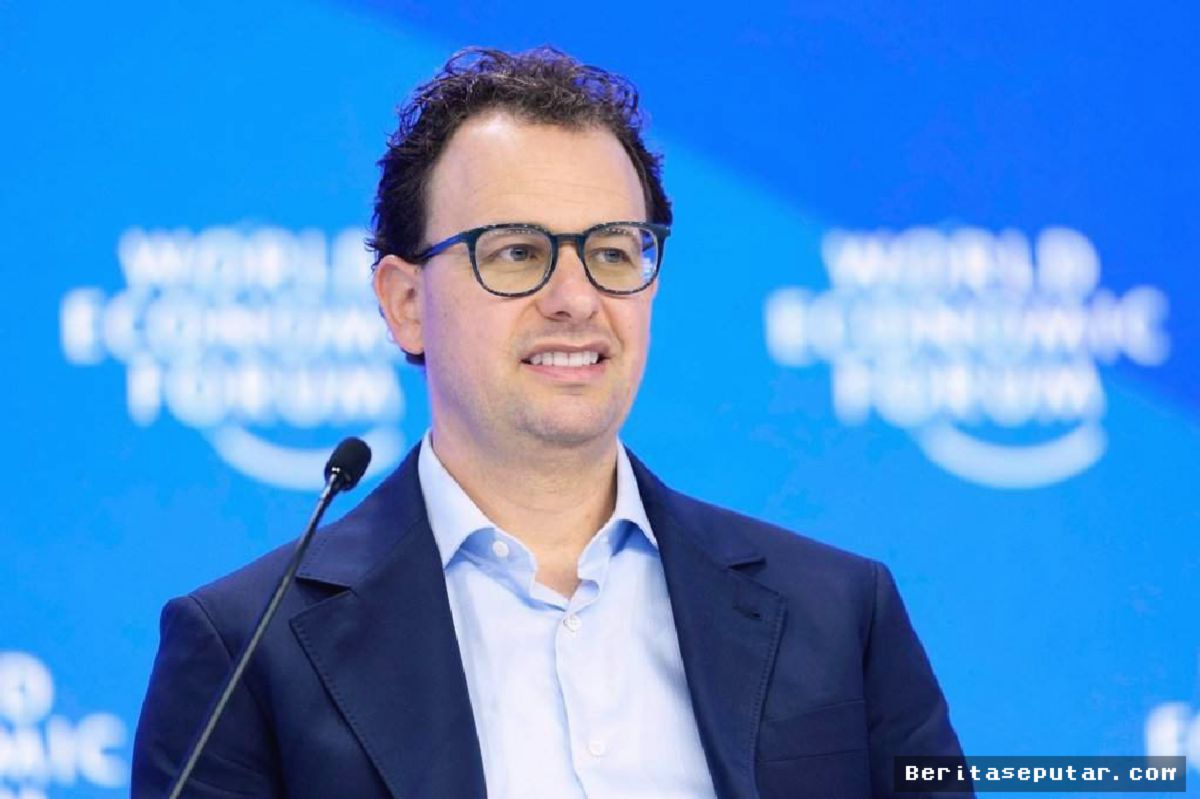
CEO Anthropic, Dario Amodei, secara terbuka melayangkan seruan penting kepada seluruh pelaku industri teknologi global. Dirinya mendesak agar laju pengembangan model kecerdasan buatan (AI) generasi berikutnya diperlambat sementara waktu demi memberi ruang bagi penyusunan protokol keamanan yang memadai.
Kekhawatiran tersebut mencuat seiring dengan akselerasi kapabilitas sistem AI yang kian melesat tanpa diimbangi oleh sistem mitigasi risiko yang matang. Amodei menegaskan bahwa perlombaan antar-perusahaan teknologi kini berisiko mengabaikan aspek keselamatan publik apabila standar pengujian tidak segera disetarakan.
Kronologi Peringatan dan Dinamika Industri AI
Kesenjangan antara lonjakan kemampuan teknis dan standar keamanan tidak terjadi secara tiba-tiba, melainkan terakumulasi melalui serangkaian fase krusial berikut:
- Awal 2023: Peluncuran Massal Model Fondasi Generatif — Industri teknologi global mulai memasuki fase perlombaan terbuka setelah berbagai model bahasa besar dirilis ke publik dengan siklus iterasi yang sangat cepat.
- Akhir 2023: Pembentukan Standar Evaluasi Awal — Sejumlah pengembang, termasuk Anthropic, mulai menginisiasi kerangka kerja Responsible Scaling Policy untuk mengukur ambang batas bahaya sistem cerdas.
- 2024: Lonjakan Model Multimodal dan Penalaran Kompleks — Generasi model terbaru mampu memecahkan masalah logika tingkat tinggi, namun para peneliti mendapati bahwa mekanisme internal model semakin sulit diinterpretasikan.
- Momen Terkini: Seruan Jeda Strategis dari Dario Amodei — Menyadari bahwa sistem pengaman belum siap menghadapi model berkemampuan otonom, Amodei menyerukan perlambatan terkoordinasi agar regulasi dan riset keselamatan dapat mengejar ketertinggalan.
"Laju kemampuan sistem AI saat ini berkembang jauh lebih cepat daripada pemahaman kita tentang cara mengendalikannya. Industri perlu memberi waktu agar langkah-langkah keselamatan dapat mengejar ketertinggalan tersebut secara efektif."
Kesenjangan Antara Inovasi dan Protokol Keamanan
Peringatan Amodei menyoroti persoalan mendasar dalam ekosistem AI modern, di mana investasi komputasi dan riset performa jauh melampaui alokasi dana untuk riset AI safety. Tanpa pengawasan ketat, model masa depan dikhawatirkan dapat disalahgunakan untuk serangan siber otomatis, disinformasi berskala masif, hingga potensi hilangnya kendali manusia atas agen otonom.
Anthropic sendiri mendorong penerapan standar pengujian independen sebelum suatu model dengan ambang komputasi tertentu diizinkan meluncur ke pasar komersial. Langkah ini dinilai vital untuk mencegah skenario fatal yang tidak terprediksi sebelumnya.
Langkah Antisipasi yang Diharapkan Pelaku Industri
Guna merespons peringatan tersebut, komunitas pengembang dan pembuat kebijakan diharapkan segera mengambil langkah nyata, antara lain:
- Penerapan Uji Red-Teaming Independen: Melibatkan pakar eksternal untuk menguji celah keamanan sebelum model dipublikasikan.
- Transparansi Batas Kemampuan: Membuka laporan evaluasi risiko secara jujur kepada regulator dan publik.
- Kolaborasi Antar-Pengembang: Menghindari perang rilis produk yang terburu-buru demi mengejar pangsa pasar semata.
Dengan perlambatan yang terukur, ekosistem teknologi diharapkan mampu menciptakan inovasi yang tidak hanya canggih, namun juga aman dan selaras dengan kepentingan umat manusia dalam jangka panjang.





Comments (0)