 salsa-bintari
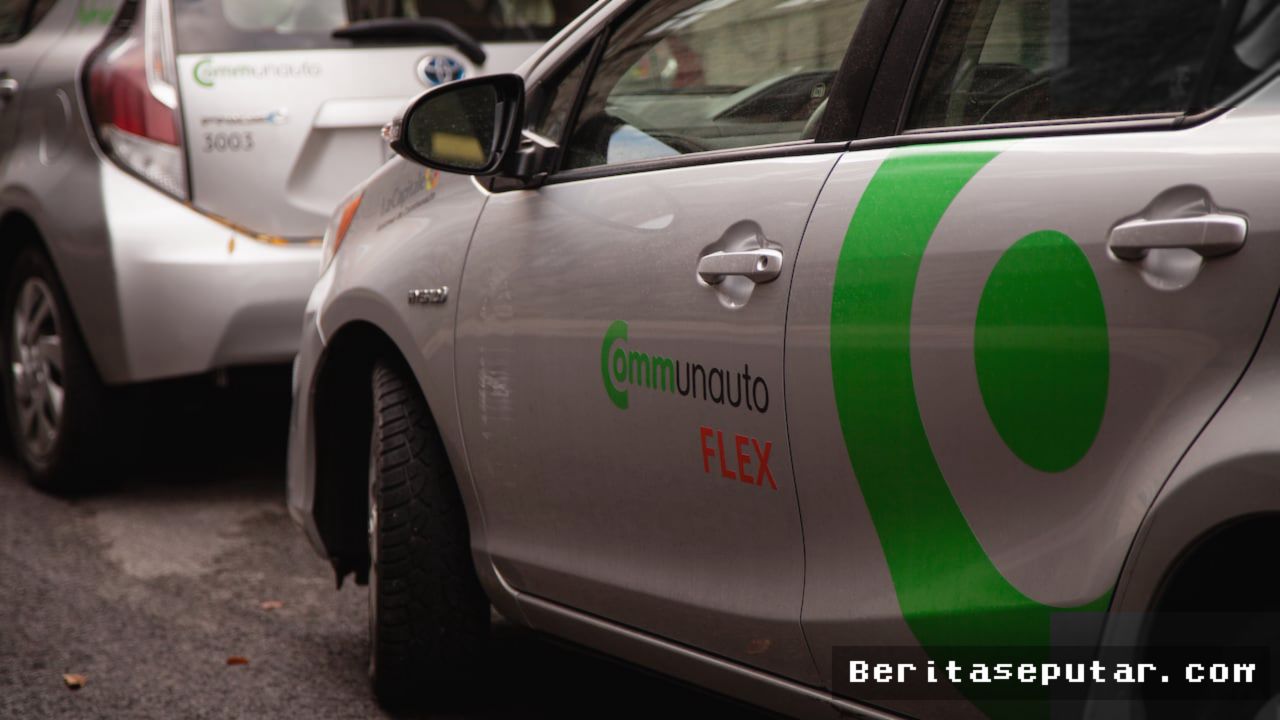
Bayangkan Anda sedang terburu-buru hendak mengendarai mobil sewaan untuk menghadiri rapat penting di pusat kota Montreal. Anda membuka aplikasi dengan tenang, memesan kendaraan, dan berkendara seperti biasa. Namun, beberapa hari kemudian, sebuah surat elektronik masuk ke kotak masuk Anda dengan kabar mengejutkan: data pribadi Anda diduga telah diakses secara ilegal, dan pelakunya bukanlah kelompok peretas bersenjata canggih dari luar negeri, melainkan staf internal perusahaan itu sendiri.
Kondisi mengagetkan inilah yang baru saja dialami oleh Communauto, raksasa layanan berbagi mobil (car-sharing) asal Montreal, Kanada. Perusahaan yang menjadi andalan mobilitas perkotaan ini mengonfirmasi adanya potensi pelanggaran data pribadi setelah salah satu karyawannya terbukti mencoba mengakses informasi sensitif milik para pelanggan tanpa wewenang resmi.
Ulah Orang Dalam yang Mengguncang Kepercayaan
Kasus ini menjadi sorotan tajam mengingat skala operasional perusahaan yang sangat besar. Di wilayah Quebec saja, Communauto tercatat memiliki lebih dari 50.000 pelanggan aktif yang menggantungkan kebutuhan transportasi harian mereka pada platform ini. Angka tersebut belum memperhitungkan ribuan pengguna lain yang tersebar di berbagai kota besar Kanada hingga Prancis.
Pihak manajemen Communauto bergerak cepat begitu mendeteksi adanya aktivitas tidak wajar pada sistem internal mereka. Karyawan yang terlibat langsung dinonaktifkan dari jabatannya, dan investigasi forensik digital segera diluncurkan untuk memetakan sejauh mana data sensitif—seperti nama lengkap, alamat email, SIM, hingga riwayat perjalanan—telah terpapar.
"Keamanan informasi pengguna adalah prioritas utama kami. Sangat menyakitkan ketika ancaman justru datang dari dalam rumah sendiri, namun kami berkomitmen untuk menindak tegas setiap pelanggaran prosedur keamanan," ujar perwakilan perusahaan dalam pernyataan resminya.
Ancaman Internal vs Serangan Siber Luar
Kejadian yang menimpa Communauto membuka kembali diskusi hangat mengenai risiko insider threat atau ancaman internal di era digital. Banyak perusahaan mengalokasikan anggaran miliaran rupiah untuk membangun benteng pertahanan dari peretas luar, namun sering kali lalai memperketat pengawasan terhadap akses karyawan sendiri.
Untuk memahami perbedaan dampak antara insiden internal dan eksternal, mari kita simak perbandingannya berikut ini:
| Kategori | Serangan Siber Eksternal | Ancaman Internal (Insider Threat) |
|---|---|---|
| Pelaku | Peretas luar, kelompok kriminal siber | Karyawan, mantan staf, atau mitra kerja |
| Vektor Akses | Malware, Phishing, Eksploitasi Celah Sistem | Kredensial resmi dan akses internal valid |
| Deteksi | Biasanya memicu alarm sistem (Firewall/IDS) | Lebih sulit dideteksi karena menggunakan akun sah |
Para pakar privasi menegaskan bahwa kebocoran yang melibatkan staf internal bisa membawa dampak psikologis yang lebih berat bagi konsumen. "Kepercayaan pelanggan adalah mata uang yang paling sulit didapatkan kembali begitu ternoda oleh pengkhianatan internal," ungkap seorang analis keamanan siber independen saat menanggapi insiden ini.
Langkah Antisipasi dan Perlindungan Bagi Pengguna
Pasca-kejadian ini, Communauto mengimbau seluruh penggunanya untuk tetap waspada terhadap potensi tindak penipuan yang memanfaatkan data curian. Meskipun sistem pembayaran utama dilindungi oleh enkripsi berlapis, langkah pencegahan mandiri tetap sangat dianjurkan.
Berikut beberapa panduan keamanan yang disarankan bagi para pengguna aplikasi car-sharing:
- Perbarui Kata Sandi: Segera ganti kata sandi akun aplikasi Anda secara berkala dengan kombinasi karakter yang kuat.
- Aktifkan Autentikasi Dua Faktor (2FA): Pastikan setiap akses masuk memerlukan verifikasi tambahan melalui ponsel Anda.
- Waspadai Pesan Mencurigakan: Jangan pernah mengklik tautan atau memberikan informasi pribadi melalui email/SMS yang mengatasnamakan Communauto.
- Pantau Tagihan Kartu Kredit: Periksa riwayat transaksi secara berkala untuk mendeteksi adanya aktivitas keuangan yang tidak dikenal.
Kini, Communauto harus bekerja ekstra keras tidak hanya untuk memperketat arsitektur keamanan TI mereka, tetapi juga merawat kembali kepercayaan publik yang sempat terguncang akibat ulah oknum dalam tersebut.





Comments (0)